Yapay zeka bağlamı ve kalıcı günlüklerle kendi kendine barındırılan konteyner gözlemlenebilirliği
logdeck, AmoabaKelvin tarafından, Docker ve Podman ortamları için konteyner günlüklerini ve gözlemlenebilirliği merkezileştiren kendi kendine barındırılan bir kontrol düzlemidir. Araç, tarihsel günlükleri yakalar, AI kodlama asistanları için makine tarafından okunabilir bir bağlam uç noktası sağlar ve yaşam döngüsü kontrolleri ile birlikte canlı konteyner telemetrisini açığa çıkarır. Linux ana makineleri için uygun kompakt bir dağıtım olarak gönderilir ve verileri yerinde tutmak için tasarlanmıştır ve AI destekli geliştirme iş akışlarıyla entegre olur.
Gerçekten hangi görevler için kullanabilirsiniz?
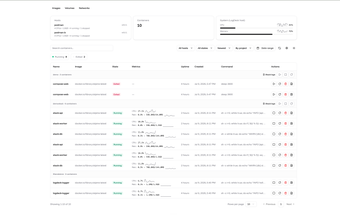
Bu araç, sürekli günlük erişimini etkileşimli yönetimle birleştirerek konteyner gözlemlenebilirliği ve operasyonel kontrol üzerine odaklanır. Yaşam döngüsü komutlarını ve Compose yığın işlemlerini destekler, çalışan konteynerlere tarayıcıda bir kabuk sağlar ve operatörlerin kaynak eğilimlerini inceleyebilmesi için canlı telemetri sunar. Tipik iş akışı eylemleri şunları içerir:
- konteynerleri başlatma, durdurma, yeniden başlatma, kaldırma
- Compose yığınlarını ve hizmet durumlarını inceleme
- tarayıcıdan çalışan konteynerlerde bir kabuk açma
Günlükleri ve metrikleri ne kadar dayanıklı ve eyleme geçirilebilir?
Bu araç, günlüklerin yeniden dağıtımlar boyunca kalıcı olmasını sağlamak için çalışma geçmişini depolar; günlükler açıkça 'docker compose up --build' ve konteyner kaldırmaları sırasında hayatta kalır. İzleme, tarihsel eğilimlerle birlikte canlı CPU ve bellek sayılarını sunar ve otomatik uyarılar, konteyner ölümlerini, OOM öldürmelerini ve yapılandırılmış günlük hata kalıplarını işaretler. Topluluk geri bildirimi, kalıcı günlük yaklaşımını küçük dağıtımlar için daha ağır günlük yığınlarına daha basit bir alternatif olarak vurgular.
Kullanmak için teknik bir kurulum veya beceri gerektiriyor mu?
Dağıtım, Docker veya Podman çalıştıran Linux ana bilgisayarlarını hedef alır ve hedef düğümlere ajanlar yüklemeden SSH veya TCP üzerinden uzaktan ana bilgisayar kontrolünü destekler. Yerleşik Model Context Protocol sunucusu, altyapı bağlamını Claude Desktop, Cursor ve Claude Code gibi MCP uyumlu istemcilere açar ve AI istemcilerinin günlükleri incelemesine ve yönetim eylemleri gerçekleştirmesine olanak tanır. Bu nedenle, operatörlerin kurulumun bir parçası olarak ana bilgisayar erişimini ve ajan izinlerini planlaması gerekir.
Yerel kontrol ve AI erişimi isteyen operatörler için pratik seçim
Bu araç, yerinde gözlemi önceliklendiren ve programatik erişim için ajan izinlerini yönetmeye hazır olan ekipler için uygundur. AI destekli operasyonları etkinleştirmeden önce, bağlı istemcilerin altyapı üzerinde işlem yapabileceğinden, ana bilgisayar erişim politikalarını ve ajan sınırlarını tanımlamanız beklenir. Operatör yönetimindeki erişim kontrollerini ve SSH tabanlı yönetimi kabul eden DevOps odaklı kendi barındıranlar için pragmatik bir uyumdur.